
 Вернуться к статьям
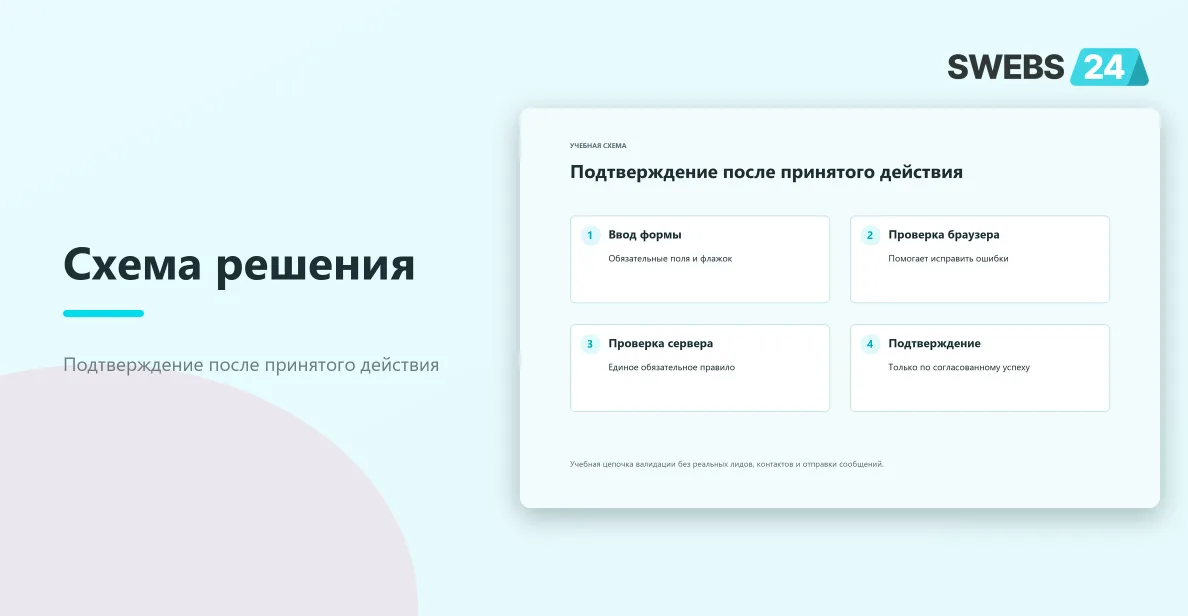
В исходном описании нижняя форма допускает отправку без полей и флажка, после чего открывает подтверждение. Причина не установлена: возможен обход браузерной проверки, неверный обработчик или безусловный переход. Ниже рассматривается учебная форма без реальных контактов и создания записей клиента. Содержание согласий определяется владельцем отдельно от технической проверки состояния поля.
Описать, что считается корректной заявкой
Сначала составьте список обязательных и необязательных данных. Не объявляйте все поля обязательными по инерции. Если для связи допустим телефон или email, правило отличается от требования заполнить оба. Если комментарий необязателен, пустой комментарий не должен блокировать отправку. Серверная схема должна выражать реальное условие обращения, а интерфейс объяснять его человеку.
Для каждого поля задайте нормализацию и проверку. Строка из пробелов не является содержательным именем или контактом, но способ обработки зависит от типа. Нельзя удалять все пробелы из свободного текста и считать это улучшением качества. Проверяйте длину, формат и допустимые значения по назначению, сохраняя существенные символы.
Флажок имеет отдельную семантику. Технически нужно проверить разрешённое состояние по контракту, а не факт наличия любого непустого значения. Строка «false» тоже непустая, но не означает подтверждение. При этом код не устанавливает юридическую достаточность текста рядом с флажком. Это разные части процесса, и их не следует смешивать.
| Поле | Учебное правило | Ошибка |
|---|---|---|
| Контакт | Один разрешённый способ связи | Нет допустимого значения |
| Имя | По требованиям формы | Пустота после нормализации |
| Комментарий | Необязательный в примере | Не блокирует сам по себе |
| Флажок | Явное допустимое состояние | Отсутствует или не подтверждён |
Проверить браузерный путь
Нативная проверка HTML помогает показать ошибки до запроса, но работает только при соответствующем устройстве формы и способе отправки. Документация MDN описывает Constraint Validation API и ограничения клиентского контроля. Проверьте, что кнопка относится к нужной форме, обязательность задана корректно и пользовательский обработчик не выполняет обходной переход.
У формы может быть несколько кнопок и обработчиков. Один выполняет штатную отправку, другой просто открывает страницу подтверждения. Сначала найдите фактическое действие на нажатие. Наличие required в HTML не доказывает, что текущий JavaScript учитывает результат проверки. Воспроизведите пустое отправление и посмотрите, был ли сетевой запрос и кто инициировал переход.
Не ограничивайтесь недоступной кнопкой до заполнения. Посетитель способен отправить запрос иначе, а отключённая кнопка иногда плохо объясняет причину. Лучше понятные подписи, своевременная проверка и сообщения рядом с полями. Клиентская логика улучшает опыт, но не становится единственным барьером перед созданием записи.
Сервер проверяет каждый путь
Сервер не должен доверять браузерным атрибутам и скрытым полям. OWASP рекомендует проверять входные данные на доверенной стороне по разрешённым правилам. Одна и та же схема применяется ко всем обработчикам этой формы. Если нижний блок использует старый endpoint, который принимает всё, исправление красивого модального окна не защитит основной путь.
Найдите все разрешённые точки создания обращения: обычная форма, модальное окно, мобильный вариант и прямой серверный вызов из интерфейса. Правило обязательности должно быть общим там, где совпадает бизнес-действие. Не создавайте независимые наборы проверок с разными значениями по умолчанию. При этом формы с иным назначением могут иметь другой контракт, который нельзя переписать механически.
При отказе сервер возвращает структурированную безопасную ошибку без создания бизнес-записи. Не создавайте пустой лид, а затем пытайтесь удалить его как «невалидный». Это усложняет историю и запускает побочные процессы. Проверка должна предшествовать изменению данных в согласованной архитектуре, сохраняя наблюдаемость самой отклонённой попытки без лишних персональных сведений.
Отличать подтверждение интерфейса от результата
Страница «Спасибо» сообщает о состоянии процесса. Она не должна быть безусловным адресом кнопки и не должна сама создавать заявку при обычном открытии. Посетитель может перейти на неё напрямую, обновить или сохранить ссылку. Эти действия не означают новое обращение. Бизнес-операция и показ подтверждения должны быть разделены.
Определите, что именно подтверждено: данные приняты сайтом, поставлены в очередь или уже созданы во внешней CRM. Формулировка должна соответствовать наблюдаемому событию. Нельзя обещать доставку сотруднику, если система только сохранила локальное задание и ещё не знает результата. Это особенно важно, когда внешняя интеграция работает асинхронно.
При отказе проверки переход не выполняется, а человек остаётся с заполненной формой и объяснением. Если запрос завершился неизвестным результатом, интерфейс должен следовать предусмотренной политике, а не показывать произвольный успех. Наличие открытой страницы подтверждения не является доказательством, что лид действительно создан корректно.
Сохранить введённые данные при ошибке
После ошибки не очищайте все поля. Человеку нужно исправить конкретное место, а не заново вводить сообщение. Свяжите сообщение с полем, сохраните текст и переведите фокус предсказуемо. Если обязательный флажок не отмечен, интерфейс должен объяснить именно это, не выдавая общую загадочную ошибку отправки.
Не возвращайте в HTML непроверенный ввод как произвольную разметку. Даже отклонённые данные требуют безопасного отображения. Свободный текст и имена остаются текстом. Для учебного теста используйте специальные символы как данные и убедитесь, что они не меняют структуру страницы. Не превращайте такую проверку в публикацию действующих атак на конкретный сайт.
Модальное окно может закрываться после ответа по общему обработчику. Проверьте, что он различает успех и ошибку. Если любой завершившийся запрос вызывает закрытие и очистку, серверная валидация станет неудобной: человек не увидит причину. Жизненный цикл формы должен зависеть от результата, а не просто от окончания сетевого ожидания.
Проверить неоднозначные значения
Протестируйте отсутствующее поле, пустую строку, пробелы и неверный тип. JSON-значение null и строка «null» не обязаны иметь один смысл. Проверка должна принимать контракт, а не угадывать намерение по общему преобразованию. Ошибки типов возвращаются понятным образом и не должны приводить к случайной записи пустого значения в CRM.
Для флажка проверьте отсутствие, явное ложное состояние и разрешённое истинное. Не полагайтесь на то, что стандартный браузер отправляет только один вариант. Прямой запрос может содержать любой тип. Серверная нормализация должна быть узкой и документированной, а неизвестное значение не превращаться в согласие по непустоте.
Проверьте слишком длинные поля и неподдерживаемые значения списка. Ограничения должны соответствовать назначению и возможностям принимающей системы. Не придумывайте универсальную максимальную длину для всех форм. Главное, чтобы интерфейс и сервер объясняли одно правило, а внешняя CRM не становилась первым местом, где пользователь узнаёт о недопустимом вводе.
Синтаксически корректный контакт не подтверждает, что он принадлежит отправителю или доступен для связи. Если процесс требует отдельного подтверждения, оно проектируется и проверяется самостоятельно. Не усложняйте простую форму незаявленной регистрацией, но и не называйте проверку формата доказательством личности. Это помогает точно описать, какой результат получен после принятия данных.
Не потерять защиту от повторов
После исправления обязательности проверьте двойное нажатие и повтор после ошибки сети. Блокировка кнопки помогает интерфейсу, но не заменяет серверное различение повторной попытки. Если система использует ключ обращения или другой механизм защиты, форма должна сохранять его по согласованному правилу. Нельзя создавать новый лид на каждый повтор неизвестного результата.
Таймаут не доказывает отсутствие созданной записи. Сервер мог завершить действие до разрыва ответа. Повтор должен быть безопасным по архитектуре интеграции. Это соседняя задача с валидацией, но её важно не сломать: перенос перехода на «Спасибо» после ответа может изменить порядок существующих обработчиков и очистки состояния.
Прямое открытие страницы подтверждения не должно обходить проверку или повторять операцию. Проверьте обновление этой страницы и возврат назад. Пользователь должен получить понятное состояние без случайного повторного создания. Если сайт хранит признак завершённого обращения, он не должен раскрывать чужие данные по угадываемой ссылке.
Проверить нижнюю и остальные формы отдельно
Нижняя форма может быть частью общего шаблона, который повторяется на многих страницах. Исправление одной страницы не поможет, если другая использует копию старого блока. Найдите фактические варианты и обработчики. Реестр должен показывать, где общий компонент, а где самостоятельная реализация с тем же внешним видом.
Проверьте мобильную версию, скрытую форму в меню и повторно открываемую модалку. Обязательные атрибуты могут отсутствовать в одном шаблоне, а серверный маршрут отличаться. Сначала объединяйте совпадающие правила, затем проверяйте конкретные точки. Не копируйте новый HTML вручную по всем страницам, если проект уже имеет общий слой.
Если форма создаётся динамически, проверьте её инициализацию после вставки. Старый обработчик может не подключиться либо подключиться несколько раз. Пустой запрос тогда проходит одним путём, а заполненный отправляется дважды другим. Учебный тест должен включать несколько открытий и переходов без полной перезагрузки.
Наблюдать отказы без лишнего содержания
В закрытой диагностике полезны тип формы, категория ошибки, этап и версия контракта. Полный текст сообщения и контакт не нужны для подсчёта пустых попыток. Не записывайте всё тело запроса в общий журнал только ради удобства. Сохраните минимальные сведения, достаточные для локализации дефекта и различения пользователя, бота и технической ошибки в допустимом объёме.
Сигнал о росте отклонённых пустых запросов не должен автоматически объявлять атаку. Причиной может быть сломанный клиентский шаблон после обновления. Сопоставьте время, форму и путь. Наблюдение должно помогать найти проблему, а не создавать недоказанную историю о действиях посетителей.
Успешные заявки проверяйте по разрешённой учебной записи на стороне результата. Локальный ответ API не подтверждает правильную воронку и содержание во внешней CRM. Если доступа нет, отметьте этот этап и продолжайте независимую проверку валидации. В публичной статье не нужно создавать реальные лиды клиента ради скриншота.
Подготовить набор приёмки
| Запрос | Ожидаемое поведение |
|---|---|
| Все обязательные поля пусты | Нет лида и нет ложного успеха |
| Только пробелы | Ошибка соответствующего поля |
| Флажок отсутствует | Отказ по техническому правилу |
| Одно поле неверно | Остальной ввод сохранён |
| Корректная учебная заявка | Подтверждён согласованный этап |
| Прямой запрос без браузерной проверки | То же обязательное правило |
После этого проверьте повтор, мобильный шаблон и прямое открытие «Спасибо». Сохраните ожидаемый результат для каждого случая. Тесты должны защищать правило создания обращения, а не только наличие required в разметке. Именно серверный отказ пустому бизнес-действию воспроизводит существенную часть исходной ошибки.
В рабочей заметке укажите схему обязательности, единый серверный путь и точный смысл подтверждения. Для иллюстрации используйте учебную форму с безопасными значениями и видимыми ошибками. Доработка завершена, когда пустые и некорректные данные не создают запись, корректные проходят, а посетитель понимает результат без потери своего ввода.
Связанный разбор: Форма заявки на B2B-сайте: какие поля оставить, а какие перенести в CRM.
Документация и источники
- MDN: constraint validation: Возможности браузерной проверки и необходимость серверной валидации
- OWASP: Input Validation: Серверная проверка допустимых входных данных