
 Вернуться к статьям
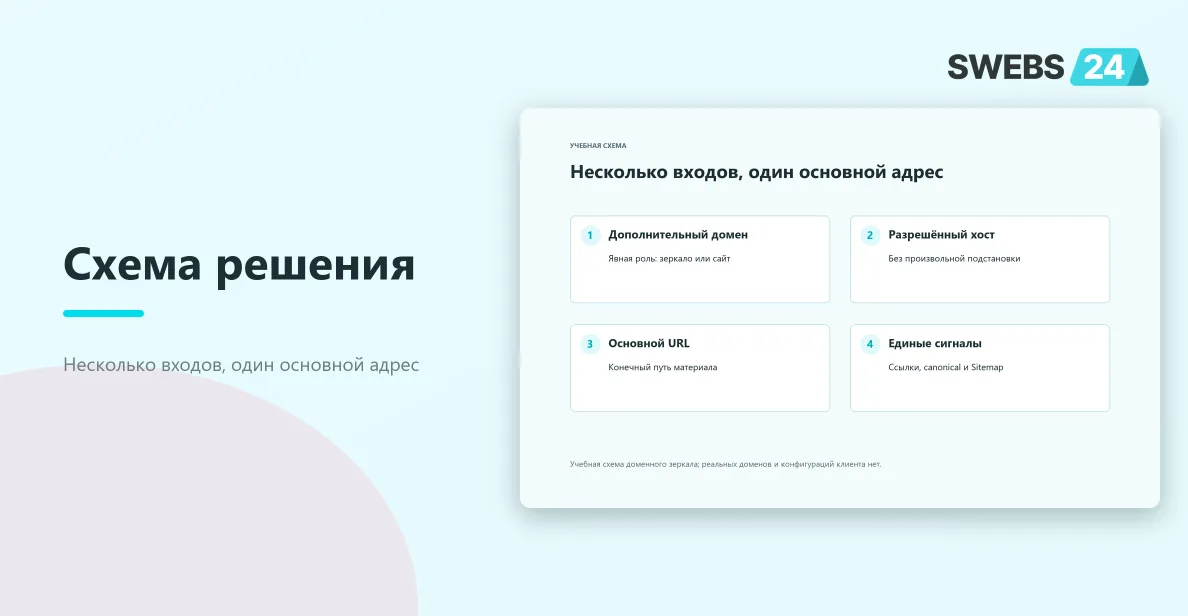
В исходном требовании запрошен дополнительный домен с сопутствующими настройками. Не установлено, что это отдельный сайт или полноценный переезд. Ниже рассмотрена учебная схема альтернативного домена для уже существующего содержания. Реальные имена клиентов, записи DNS и адреса инфраструктуры не используются.
Выбрать роль до изменения настроек
Если человек должен попасть на тот же материал по другому имени, обычно рассматривают перенаправление на выбранный основной адрес. Если дополнительный домен обязан оставаться в адресной строке, возникает обслуживаемая копия с отдельными вопросами canonical, сессий и ресурсов. Самостоятельная витрина имеет собственные данные и правила, поэтому её нельзя считать просто вторым именем той же страницы.
Запишите, что должно происходить с конкретным путём. Учебный адрес дополнительного домена открывает /catalog/model-a/, а посетитель должен оказаться на соответствующем основном материале. Перенаправление всех входов на главную теряет назначение ссылки. Однако сохранять любой путь вслепую тоже нельзя, если структура двух ресурсов различается. Нужны правила для существующего материала и неизвестного пути.
Не смешивайте подключение альтернативного имени с переездом основного домена. При переезде меняется выбранный основной адрес и требуется отдельная проверка миграции. Здесь задача ограничена дополнительной точкой входа. Это различие влияет на карту ссылок, рекламу и ожидания посетителей. Ошибка в роли домена потом выглядит как набор несвязанных проблем редиректов.
| Роль | Адресная строка | Основной вопрос проверки |
|---|---|---|
| Альтернативный вход | Переход на основной адрес | Сохранён ли нужный материал |
| Обслуживаемое зеркало | Может оставаться дополнительный адрес | Согласованы ли основные URL и сессии |
| Самостоятельная витрина | Собственный домен | Разделены ли данные и назначение |
| Переезд | Новый основной домен | Полнота миграции и соответствие путей |
Проверить DNS и направление запроса
DNS должен приводить дополнительное имя к предусмотренной точке обслуживания. Конкретный тип записи зависит от провайдера и архитектуры. Не копируйте запись соседнего домена, пока не проверено, что он относится к тому же сервису. Адрес может вести на прокси, сеть доставки или отдельный узел, и каждый вариант имеет собственный путь конфигурации.
Проверяйте результат из разрешённых инструментов и фиксируйте время изменения. Разные резолверы могут некоторое время видеть разные состояния из-за кэширования. Это не повод многократно менять запись туда и обратно. Сначала убедитесь, что авторитетная конфигурация правильная, затем наблюдайте распространение по выбранным контрольным точкам. В статье не нужны реальные IP и административные сведения клиента.
Сам факт разрешения имени не означает, что сервер знает, какой сайт обслуживать. На одном адресе могут работать несколько виртуальных хостов. Дополнительное имя должно быть привязано к правильному разрешённому правилу, иначе запрос попадёт в запасной сайт. Проверьте уникальный учебный путь и ожидаемый ответ, а не только наличие любой открывающейся главной страницы.
HTTPS проверять до оценки перенаправления
Посетитель может сразу открыть дополнительное имя по HTTPS. Соединение должно пройти проверку сертификата до того, как сервер отдаст HTTP-перенаправление. Поэтому наличие редиректа на основной HTTPS-адрес не исправляет неподходящий сертификат альтернативного домена. Проверьте имя, цепочку доверия и срок действия штатным способом, не обходя предупреждения браузера.
Сертификат и правило сервера должны относиться к одной точке входа. Если перед приложением находится прокси, TLS может завершаться там. Успешная проверка на внутреннем узле не подтверждает публичное соединение. Сопоставьте реальный маршрут запроса с конфигурацией и не публикуйте внутренние адреса. При недоступности управления сертификатом отметьте конкретный требуемый доступ.
Проверьте варианты имени, которые действительно должны поддерживаться. Не добавляйте автоматически все возможные поддомены и wildcard только ради удобства. Роль каждого разрешённого имени должна быть понятной. Неизвестный хост не должен превращаться в произвольное зеркало сайта или формировать внешние ссылки из неподтверждённого заголовка запроса.
Построить короткую цепочку перенаправлений
Выбранное правило должно приводить к конечному основному материалу без лишних промежуточных переходов. Учебная проверка включает HTTP и HTTPS, вариант со слешем и без него, вложенный путь и допустимую строку параметров. Не обязательно использовать один универсальный текстовый шаблон для всех случаев: важнее, чтобы итог соответствовал маршруту сайта.
Не формируйте адрес назначения из произвольного значения Host без разрешённого сопоставления. Иначе альтернативное имя может стать источником неправильных ссылок или опасного перенаправления. Основной домен берут из доверенной конфигурации, а путь обрабатывают по правилам маршрутизации. Точный код зависит от сервера и приложения, поэтому здесь полезнее описать инвариант и набор проверок.
Google описывает постоянные перенаправления как один из способов сообщить предпочтительный URL для дублей. Это не обещает мгновенное изменение поисковой выдачи. Сайт должен последовательно обслуживать выбранную основную версию. Если временное перенаправление используется намеренно, зафиксируйте причину и срок пересмотра, а не оставляйте случайное значение без понимания роли.
Согласовать canonical и Sitemap
Откройте конечную страницу и проверьте canonical. Он должен указывать выбранный основной адрес материала, если это действительно дублируемое содержание. Не подставляйте текущий домен автоматически во все канонические ссылки, когда дополнительный домен обязан перенаправлять или обозначать ту же страницу. Иначе разные сигналы начнут поддерживать разные версии.
В Sitemap оставляйте основные URL по согласованному правилу. Карта альтернативного домена не нужна автоматически только из-за появления нового имени. Если сайт действительно обслуживается в нескольких самостоятельных вариантах, решение требует отдельной модели содержания и адресов. Не выдавайте одинаковый XML на любом хосте с произвольно изменённым доменом.
Проверьте внутренние ссылки, хлебные крошки, меню и ссылки в структурированных данных. Они должны соответствовать роли домена и не отправлять посетителя по кругу. Если шаблон жёстко хранит старое имя, человек будет постоянно менять домен после нажатия. Когда это намеренное перенаправление на основной адрес, поведение должно быть последовательным, а не зависеть от конкретного блока.
Robots не заменяет выбор основного адреса
Файл robots.txt управляет обходом по своим правилам, но не является универсальным переключателем «этот домен главный». Не закрывайте весь дополнительный домен автоматически, если поисковику нужно увидеть перенаправление или другую согласованную обработку. Сначала определите роль адресов и фактический ответ, затем проверьте, не противоречат ли правила обхода выбранной схеме.
Проверьте публичный robots на каждом реально обслуживаемом имени. Иногда сервер отдаёт файл соседнего сайта или старую конфигурацию из кэша. Строка Sitemap должна вести на актуальную карту, если она предусмотрена. Не используйте несуществующую директиву или старую рекомендацию по памяти без проверки актуальной документации конкретного поисковика.
Закрытые разделы должны оставаться закрытыми своим механизмом доступа. Наличие строки в robots не делает кабинет защищённым. Дополнительный домен не должен открывать обход ограничений, если прежние правила были привязаны только к основному имени. Это проверяется разрешённым сценарием доступа, а не попыткой массово исследовать закрытые пути.
Проверить ресурсы и смешанное содержание
Страница может открываться правильно, но изображения, стили и скрипты продолжат обращаться к старому или неподходящему имени. Проверьте сетевые ошибки и итоговые адреса ресурсов. Относительные ссылки удобны не всегда: при неправильном базовом пути они тоже дают неожиданный результат. Выбирайте способ формирования ассетов по архитектуре и проверяйте вложенные страницы, где ошибка заметнее.
Если есть отдельный домен ресурсов, убедитесь, что он разрешён политикой сайта и доступен из публичной среды. Не меняйте все адреса на относительные механической заменой: в письме или фоновом PDF нет того же контекста браузерной страницы. Ресурсы страницы и ресурсы документа требуют разных проверок, хотя внешне показывают один логотип.
Проверьте кэш после изменения конфигурации. Старый HTML может ссылаться на прежний домен, а собранный JavaScript хранить его внутри настройки. Одно обновление DNS этого не изменит. Найдите источник каждого оставшегося адреса и выберите штатный способ обновления, не удаляя все кэши и данные сайта без необходимости.
Формы и сессии проверить отдельным маршрутом
Заполните учебную форму с альтернативного входа и убедитесь, что действие выполняется на ожидаемом домене. Адрес отправки, возврат после успеха и обработка ошибки должны сохранять согласованную роль. Не считайте появление страницы «Спасибо» доказательством принятой заявки. Проверьте разрешённый учебный результат на серверной стороне или отметьте отсутствие нужного доступа.
Авторизация и корзина зависят от области cookie и архитектуры сессии. Дополнительное имя не получает автоматически доступ к состоянию основного домена. Для простого перенаправления посетитель должен оказаться в штатном контексте. Если требуется оставаться на нескольких доменах с общей сессией, это отдельная задача; её нельзя решить случайным расширением области cookie без оценки безопасности.
Проверьте ссылки восстановления доступа и письма. Они могут строиться из текущего запроса, фоновой конфигурации или отдельного шаблона. Письмо не должно отправлять человека на неподдерживаемый альтернативный адрес. Для теста используйте разрешённую учебную почту и не отправляйте реальные уведомления клиентам ради иллюстрации.
Не забыть внешние интеграции
Платёжные возвраты, вебхуки, разрешённые origin и адреса callback могут иметь собственные списки доменов. Их наличие нужно инвентаризировать, но не менять автоматически в рамках простого подключения зеркала. Если основной адрес не меняется, возможно, внешние настройки вообще не требуют правки. Решение принимают по фактическому маршруту каждого сценария.
Аналитика также может различать домены и формировать отдельные источники переходов. Не обещайте, что новая точка входа сохранит все отчёты без проверки. При этом доступ к кабинету аналитики не должен блокировать независимую проверку DNS, HTTPS и маршрутов. В плане отмечают нужный кабинет и конкретный отчёт, а не общий пункт «нужны все доступы».
Если подключён сторонний чат или подмена контактов, проверьте разрешённый домен и принадлежность настройки. Иногда виджет не запускается на новом имени или выбирает другую конфигурацию. Это не причина копировать чужой рабочий код из другой витрины. Сверьте назначение подключения и используйте учебные данные, сохраняя границы клиентских настроек.
Проверить соответствие путей
Соберите несколько типовых URL: главная, категория, карточка, статья, служебная форма и неизвестная страница. Для каждого укажите ожидаемый конечный адрес и статус. Затем пройдите варианты протокола и имени, которые действительно поддерживаются. Такая матрица обнаруживает потерю вложенного пути и циклы лучше, чем одно открытие главной.
| Вход | Ожидаемый итог |
|---|---|
| Альтернативное имя + карточка | Та же карточка на выбранном основном адресе |
| HTTP-вход | Согласованный защищённый конечный URL |
| Неизвестный путь | Понятная обработка отсутствия, без маскировки главной |
| Форма с ошибкой | Ввод и сообщение сохранены в штатном контексте |
| Письмо после действия | Ссылка ведёт на поддерживаемый адрес |
| Неизвестный хост | Не становится произвольным зеркалом |
Повторите проверку после штатного обновления конфигурации и с прогретым кэшем. Если результат зависит от порядка открытий двух доменов, проверьте ключи кэша и область настроек. Не объясняйте это только «распространением DNS», когда резолвинг уже правильный, а сервер выдаёт разные страницы по одному и тому же запросу.
Зафиксировать выбранную модель
В итоговом документе укажите роль дополнительного имени, основной адрес, правила путей, место управления сертификатом и список проверенных интеграций. Не сохраняйте там секреты DNS-провайдера и ключи сертификата. Полезна короткая карта ответственности: кто продлевает сертификат, где меняется перенаправление и какой учебный сценарий повторяют после обновления.
В таблице переходов отделите проверенное соединение, ответ сервера и конечный материал. Для каждого вложенного пути проверьте, что переход сохраняет назначение ссылки, а не только выводит правильный основной домен. Если сертификат или DNS остаются вне доступной области, отметьте именно этот этап. Успешный ответ локальной копии не подтверждает публичную цепочку альтернативного имени.
Подключение завершено, когда альтернативный вход выполняет выбранную роль, конечные страницы и служебные действия работают, а поисковые сигналы согласованы с основным адресом. Возможность открыть любой экран по новому имени слишком слабый критерий. Она не проверяет ни сохранность пути, ни сертификат, ни отсутствие случайных дублей содержания.
Связанный разбор: Как перенести корпоративный сайт на 1С-Битрикс: контент, SEO-адреса, формы и доступы.
Документация и источники
- Google: выбор канонического URL: Использование основных URL, перенаправлений и согласованных сигналов