
 Вернуться к статьям
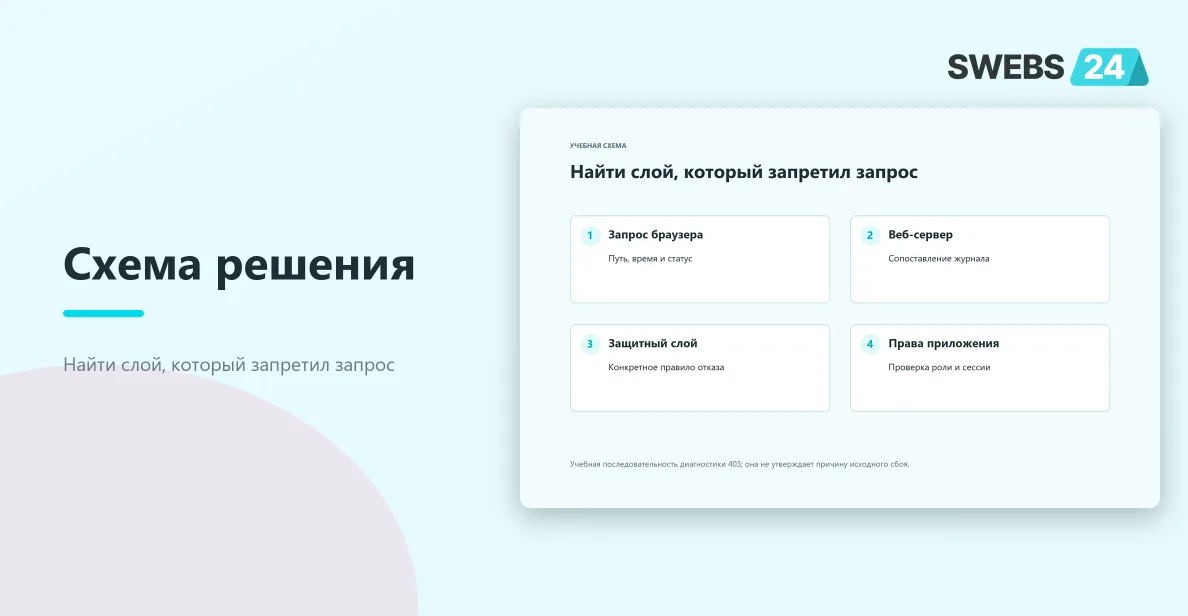
Исходное сообщение описывает именно разницу между доступной публичной частью и запрещёнными переходами в админке. Оно не доказывает ошибку конкретного модуля, сервера или пользователя. Учебный порядок ниже помогает собрать наблюдения и сузить причину. Реальные адреса административных страниц, имена сотрудников и строки журналов клиента в материал не включаются.
Подтвердить статус и точный переход
Запишите действие, после которого возникает отказ: вход, открытие списка, сохранение формы или переход по отдельной вкладке. Одинаковая надпись Forbidden может показываться разными компонентами. В инструментах браузера посмотрите реальный статус, адрес запроса, метод и перенаправления. Страница с текстом «доступ запрещён» и кодом 200 отличается от HTTP-ответа 403, даже если выглядит похоже.
Проверьте, отказ относится ко всей странице или к вложенному запросу. Административный экран может загрузиться, а таблица или кнопка сохранения получать 403 по AJAX. В таком случае успешное открытие оболочки не подтверждает права на операцию. Сохраните ограниченный пример запроса на учебной среде, исключив cookie, токены и персональные данные из публичной иллюстрации.
Не превращайте URL из ошибки в список адресов для массового перебора. Достаточно нескольких подтверждённых действий пользователя. Различайте корень административной части, один рабочий раздел и заведомо разрешённую контрольную страницу. Это даст матрицу поведения без лишних запросов и поможет понять, зависит ли отказ от маршрута, метода или содержимого формы.
| Наблюдение | Возможный участок проверки |
|---|---|
| Не открывается ни один административный путь | Общая политика доступа или серверный слой |
| Открывается список, но не сохранение | Права действия, защита запроса, содержимое |
| Ошибка только у одной роли | Разрешения приложения и область данных |
| Ошибка только из одной сети | Сетевое ограничение или защитное правило |
| Ошибка у вложенного запроса | Отдельный маршрут или проверка сессии |
Сравнивать разрешённые контексты
Проверка другой ролью допустима только при наличии разрешённой учётной записи. Не просите передать чужой пароль и не используйте чужую сессию. Если есть учебный администратор и учебный редактор, выполните одно и то же действие каждым. Сравнение показывает область различия, но само по себе не доказывает, что более широкие права являются правильным исправлением.
Проверьте истечение сессии и штатный повторный вход. После обновления системы или изменения настроек старое состояние браузера может перестать соответствовать ожидаемому. Если новый вход помогает, сохраните это наблюдение и выясните, почему интерфейс не предложил восстановить сессию понятным способом. Не заменяйте диагностику постоянным советом очищать всё хранилище браузера.
Отдельный профиль или приватная вкладка полезны как ограниченный эксперимент. Они отличаются cookie и локальным состоянием, но могут также отличаться расширениями и настройками. Запишите, что именно проверяли. Нельзя считать успех в новой вкладке доказательством конкретной причины без сравнения запросов и серверного решения об отказе.
Найти соответствующее событие в журнале
Для сопоставления нужны точное время с зоной, безопасное обозначение запроса и известный путь. Проверьте журнал веб-сервера, приложения и защитного компонента, если он есть. Отсутствие записи в одном журнале не означает отсутствия запроса вообще: его мог отклонить предыдущий слой. Цель состоит в нахождении первого компонента, который сформировал отказ.
Если перед приложением стоит прокси, проследите цепочку аккуратно. Публичный статус может быть сформирован прокси, а приложение не видеть запрос. И наоборот, сервер способен передать 403 из приложения без собственного нарушения. Не меняйте конфигурацию на основании одной общей строки. Сопоставьте время, путь и наблюдаемый источник ответа, сохраняя минимально нужные данные.
Не включайте подробное журналирование всех форм на длительное время ради одного отказа. Административные запросы могут содержать чувствительные сведения. Для диагностики обычно достаточно категории правила, маршрута, метода и безопасного идентификатора события. В публичной статье используйте собственный пример без настоящих IP, путей инфраструктуры и содержимого запроса.
Проверить правила веб-сервера
Доступ к административному каталогу может ограничиваться по сети, пути, методу или отдельному правилу конфигурации. Сначала прочитайте применённый блок и проверьте его область действия. Правило, задуманное для одной папки, может совпадать с более широким маршрутом. Но это гипотеза, которую нужно подтвердить совпадением конкретного запроса с конкретным условием.
Обратите внимание на порядок и наследование правил. В конфигурации могут одновременно действовать общие ограничения и исключения для административного пути. Изменение соседнего блока способно поменять фактическую обработку. Не копируйте из интернета готовое широкое разрешение без понимания окружения: оно может снять намеренную защиту и затронуть другие сайты на сервере.
Файловые права проверяют только если наблюдения указывают на этот слой. Массовая выдача максимально широких прав всем файлам не является диагностикой 403. Сначала определите владельца, необходимое действие и конкретный объект доступа. Любая правка должна быть минимальной, обратимой и проверенной на разрешённой среде. Точный набор прав зависит от конфигурации сервера и приложения.
Разобрать защитное правило
Веб-фильтр или защитный модуль может отклонять запрос по содержимому, частоте, пути или источнику. Если один экран открывается, а сохранение определённого текста блокируется, найдите запись о сработавшем правиле. Не объявляйте сам текст вредоносным по одному отказу: возможны ложные срабатывания. Но и отключать весь фильтр ради удобства редактора нельзя.
На учебном стенде уменьшите запрос до минимального воспроизводимого примера. Сравните безопасный вариант, который проходит, и конкретное изменение, вызывающее отказ. Это помогает понять, проверяется ли длина, формат или определённая последовательность символов. Не переносите в публичный материал полезную для атаки подробность или действующее правило обхода защиты конкретного сайта.
Если подтверждено ложное срабатывание, выберите узкое исправление с ответственным за безопасность. Исключение должно относиться к определённому действию и проверенному условию, а не ко всей административной части. После изменения повторите исходный сценарий и контрольные запрещённые действия. Успех разрешённого запроса не должен сопровождаться расширением доступа там, где его не было.
Проверить права приложения
Права на вход в админку и права на конкретную сущность могут различаться. Пользователь видит меню, но не имеет разрешения изменять выбранный раздел или поле. Интерфейс может отображать лишний пункт, однако исправление не всегда состоит в добавлении роли. Сначала уточните, должен ли этот человек выполнять действие по правилам проекта, затем сравните фактические разрешения с ожидаемыми.
Проверьте область данных: сайт, раздел, группу или отдельный объект. В многосайтовой установке право редактора одной витрины не обязательно распространяется на другую. Ошибка может проявляться только после выбора другого сайта в административном фильтре. Для приёмки нужны разрешённый и запрещённый объекты, чтобы сохранить границу доступа, а не просто убрать сообщение Forbidden.
Если недавно менялись роли, проверьте способ применения изменения к действующей сессии. Не делайте вывод, что сервер игнорирует новую роль, пока не выполнен штатный сценарий обновления состояния. При этом не используйте перезапуск всех служб как обычный способ применения прав. Нужен понятный механизм, который можно описать администратору без догадок.
Различать запрос без сессии и запрос с недостаточными правами
Неправильное прикрепление сессионных данных к вложенному запросу может приводить к отказу, хотя основная страница открыта. Проверьте домен, путь cookie, протокол и способ вызова запроса. Не выводите значение cookie в отчёт. Достаточно зафиксировать наличие нужного состояния и то, что запрос относится к ожидаемому источнику.
Отдельно проверьте защиту изменения данных. Если приложение требует проверочный токен, новый экран должен получать и отправлять его штатным способом. Не обходите проверку и не подставляйте одно постоянное значение в код. Истечение токена должно приводить к понятному восстановлению сценария, а не к бесконечному повтору того же запрещённого запроса.
После изменения домена или прокси настройки защищённого соединения могут интерпретироваться иначе. Это требует проверки всей цепочки, но не оправдывает отключение защищённого режима cookie. Сначала установите фактические заголовки и доверенные прокси согласно архитектуре. Одна страница с 403 не даёт достаточных оснований ослаблять безопасность всей сессии.
Исправить подтверждённую причину
Изменение должно соответствовать найденному слою. Ошибочное правило пути исправляют в конфигурации маршрута, недостаточное право решают в модели доступа, потерю сессии устраняют в её передаче. Если вместо этого просто разрешить всё на предыдущем слое, причина сохранится или появится новый обход. Запишите, какое наблюдение связывает исправление с исходным отказом.
Перед применением сохраните возможность возврата выбранной настройки и определите проверку результата. Для конфигурации сервера используйте предусмотренную проверку синтаксиса и штатный способ применения. Не перезапускайте несвязанные приложения и не трогайте данные. В статье нет универсальной команды, потому что имена сервисов, пути и способ развёртывания зависят от проекта.
Если для проверки не хватает доступа к журналу или защитному кабинету, отметьте это конкретно: какой слой остаётся непроверенным и какие данные нужны. Продолжайте независимые части, например анализ HTTP-ответа и матрицу ролей на учебной копии. Отсутствие доступа не следует заполнять предположением о виновном компоненте или изображать подтверждённым результатом.
Повторить исходный сценарий и границы запрета
Приёмка должна включать тот же переход и метод, на котором возникала ошибка. Если проблема была при сохранении, простое открытие административной главной не подходит. Проверьте ожидаемую запись данных и повторное открытие результата. Затем выполните контрольное действие без нужного права, чтобы убедиться, что исправление не сняло защиту шире разрешённой области.
| Сценарий | Ожидание |
|---|---|
| Разрешённая роль, нужный раздел | Действие проходит и результат сохранён |
| Ограниченная роль, чужой раздел | Доступ остаётся закрытым |
| Истёкшая сессия | Штатное предложение восстановить вход |
| Повтор после применения правки | Нет случайного успеха только один раз |
| Публичная часть | Продолжает работать без изменения границ |
Наблюдайте несколько повторов в тех условиях, где отказ проявлялся. Если он зависел от сети или защитного ограничения, одиночный успех не подтверждает устранение. Сопоставьте новые записи журналов и убедитесь, что не просто изменился текст ошибки. Временное исчезновение Forbidden после перезапуска остаётся наблюдением, пока причина не связана с конкретным механизмом.
Сохранить краткую карту решения
В итоговой заметке достаточно указать симптом, слой отказа, подтверждающее наблюдение, точечную правку и проверенные границы. Не сохраняйте там пароли, токены, полные cookie и клиентские формы. Если причина не установлена, оставьте перечень проверенных гипотез и нужных доступов. Такой документ помогает продолжить расследование без повторения опасных экспериментов.
Для одного отказавшего перехода соберите короткую цепочку: действие, фактический HTTP-ответ, запись соответствующего слоя и условие, которое отклонило запрос. Затем повторите тот же переход после точечного изменения. Используйте безопасные обозначения вместо сессионных значений. Если один участок цепочки недоступен, оставьте его явно непроверенным; ответ соседнего слоя не заполняет этот пробел.
Задача считается решённой по рабочему действию и сохранённой границе доступа. Само исчезновение надписи Forbidden слишком слабый критерий: оно может означать как исправление, так и случайное отключение защиты. Проверяемый результат включает разрешённое действие, ожидаемый отказ за пределами роли и понятную причину, почему изменённое правило теперь работает правильно.
Связанный разбор: Регламент обновления сайта: кто отвечает за контент, формы, аналитику и безопасность.
Документация и источники
- MDN: 403 Forbidden: Значение HTTP-статуса 403 и отличие от отсутствия страницы